


Blog: keresés
Összesen 4 találat.
A valóság most sem fekete-fehér: az NSA kistestvérei
 |
 |
 2013.09.13. 05:37:41
 Gulyás Gábor
Egy előző bejegyzésben az NSA megfigyelési képességeiről írtam, és most ehhez kapcsolódóan szeretném kissé árnyalni a képet a problémakör EU-s, hazai és gazdasági szereplőinek tevékenységének bemutatásával. Ugyanis ezeket a szereplőket nem tekinthetjük a nagytestvér mellett elhanyagolható méretűnek, csak kevesebbet hallunk róluk, mert sajnos keveset is tudunk a pontos működésükről.
Tehát, hazai pályán mi is a helyzet? Az EU bevezettette a Data Retention direktívát (DRD), aminek köszönhetően a tagállamok többségében kötelező a legtöbb digitális kommunikációs forma automatikus "lehallgatása" (pl. vezetékes- és mobiltelefon, email), hazánkban 2009-ben vezették be. Még van pár ellenálló állam, akik várnak a bevezetéssel, mint Ciprus vagy Németország, de ez nem jelenti, hogy ezekben az államokban egyáltalán nincs online megfigyelés, hanem csak annyit, hogy ez más keretek között zajlik.
Mivel a DRD csupán ajánlás, így alul nem, de túlteljesíteni lehet: például előírja, hogy az email küldésnél a küldő-fogadó párost és a tárgy sort eltárolják, de a törzs részt nem. Azonban a túlbuzgóság megengedett, ezt is eltárolhatják. Sajnos nem láttam még olyan dokumentumot, cikket, ami a hazai helyzetet mutatná be, hogy az egyes szolgáltatók pontosan mit "hallgatnak le", és hogyan tárolják az adatokat (például mennyire nehéz illetékteleneknek hozzáférniük). Még 2008-ban a CEU-n volt egy nemzetközi workshop, ahol egy csehországi szakember szerint az egyik internet szolgáltató önszorgalomból a web böngészésről is tárol információkat (mert nem a direktíva része). A hazai érintett cégek vélhetően a "nép haragjától" tartva inkább nem nyilatkoznak maguktól.
Amiről egyik nagytestvér kapcsán sem esik szó, mégis témába vág: az a gazdasági célú megfigyelés. Ebbe az internethasználók szokásainak, ízlésének, anyagi helyzetének felmérése tartozik bele, amelynek a célja lehet a személyre szabott reklámok megjelenítése, döntések és lehetőségek befolyásolása, vagy akár a dinamikus árazás, amikor a látogató zsebéhez/érdeklődéséhez szabják az árakat (ez utóbbi az EU-ban mondjuk tilos). Mindebben óriási üzlet van, becslések szerint az online hirdetési iparág tavaly 37 mrd. USD bevételt könyvelhetett el (pedig ez csak egy ágazata a problémának), így ezen megfigyelési típus hátulütőit könnyebben érzékelhetik az áltagos web-használók is.
Amerikai kutatók úgy becsülik, hogy bizonyos megfigyelők az emberek online tevékenységének több, mint 20%-át is látják – a felmérések egyértelműen erre utalnak, ugyanis a top weboldalak ijesztő mértékben be vannak "poloskázva". A kutatók az Alexa top 500-ban 524 különböző megfigyelőt azonosítottak, és összesen 7264 poloskát találtak. Más kutatások pedig a közösségi gombok elterjedtségét 35%-ra teszik a top 10 000 oldal között: ugyanis a Like, Tweet, +1 gombok éppúgy poloskaként működnek, mint a rejtett társaik.
 Hozzászólások (0 hozzászólás)
Svédországban is törvénybe iktatták az adatvisszatartási irányelvet
|
|
2012.03.27. 11:23:28
Földes Ádám Máté
Svédország eddig egyike volt azon EU-tagállamoknak, amelyek nem iktatták törvénybe az ún. adatvisszatartási irányelvet. Ez a direktíva az országon belülről indított telefonos hanghívások, sms-ek és e-mailek egyes metaadatainak tárolását írja elő; maga a tartalom nem rögzíthető. A tárolás maximális idejét a tagállamok saját hatáskörben szabályozhatják a 6 hónaptól 2 évig terjedő intervallumon belül. Az irányelv alkalmazása minden tagállamnak kötelező, máskülönben a törvénybe iktatás késésének minden egyes napjáért perelheti az államot az Európai Bizottság.
A svéd törvényhozás (Riksdag) által elfogadott javaslat alapján 6 hónapig kötelező tárolni a sikeres és sikertelen telefonhívások, a küldött sms-ek és e-mailek esetében a kommunikáló felek azonosítóit, továbbá a szöveges üzenetek feladásakor, valamint a hanghívások kiépülésekor és lebontásakor a felek pozícióját is. Az információkat ezek után a rendőrség és az állambiztonsági szervek használhatják fel, a különösen súlyos bűncselekmények felderítésének elősegítésére. A tárolás költségét a telekomszolgáltatóknak kell állniuk, az információk kiadásának a költségét viszont megtéríti az állam. Ezek a költségek korántsem elhanyagolhatóak: egyes számítások szerint egymilliárd svéd korona (nagyjából 32,7 milliárd forint) körül alakul majd a végösszeg. A törvény május 1-jén lép érvénybe.
A végszavazást hosszú vita előzte meg, végül azonban 233 igen, 41 nem és 19 tartózkodás mellett jelentős többséggel elfogadta a tervezetet a Riksdag. A leghangosabb ellenzők a Zöldpárt és a Baloldali Párt voltak, az adatvisszatartást régebben még kategorikusan elutasító Centrumpárt pedig megosztottnak volt mondható a kérdésben, bár végül – 4 képviselőjük kivételével – mindannyian igennel szavaztak. Ellenben mindegyik párt ifjúsági szervezete egyhangúan kinyilvánította nemtetszését a törvényjavaslattal kapcsolatban.
Az internetszolgáltatók közül talán a Bahnhof fogalmazta meg a legélesebb kritikát. A cég azt tervezi, hogy alapértelmezésben a felhasználók forgalmát keresztülvezeti egy anonimizáló proxyn (vagyis az egyes előfizetők nem lesznek megkülönböztethetőek az IP-cím alapján), ennek elhagyásáért pedig külön díjat számít fel.
Egy érdekes momentum az új törvénnyel kapcsolatban, hogy még egy rendőrségi forrás is kritizálta azt. A bűnüldöző szervezetek szerint ugyanis a 6 hónapos periódus túl rövid; a ma hatályos törvények alapján ennél régebbi adatok kikérésére is van lehetőség.
Rövid hír: éves jelentés a személyes adatvédelem (privacy) és emberi jogok helyzetéről európában
|
|
2011.01.27. 11:41:59
Gulyás Gábor
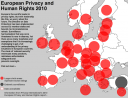
Tegnap jelent meg hivatalosan a Privacy International éves beszámolója "European Privacy and Human Rights" címen a személyes adatvédelem és az ember 2010. évi helyzetéről. A jelentés kiemeli Európa ilyen szempontból fontos helyzetét, és nyomatékosítja, hogy sajnos nem elég felelősségteljesen jár el pozíciójához képest. A jelentésben említett problémák egyik legsúlyosabbika az Európai Unióban bevezetett Data Retention irányelv inkonzisztens és sikertelen implementációja, amely mellett több országban további – elvben a nemzetbiztonságot kiszolgáló – kétes adatvédelmi gyakorlatok vannak életben. Külön öröm, hogy a kutatási eredmények között Magyarországról is olvashatunk egy magyar nyelvű jelentést is (Székely Iván, Szabó Máté, Szabó Endre Győző).
Data Retention Directive az EU-ban - mire számíthatunk?
|
|
2008.10.03. 12:55:51
Gulyás Gábor
Szeptember 19-én indult a CEU szervezésében a Data Retention for ISPs, International Workshop (program), amely első sorban az internetszolgáltatók oldaláról vizsgálja a direktíva hatásait, s a prigram első napja panel beszélgetéseket foglalt magába, majd a hétvégén kétnapos vita program követte ezt. A workshop alapvetően nem technikai oldalról közelítette meg a problémát, a panelek között is csak egy foglalkozott a technikai "válasz" lehetőségekkel.
 Tovább (1 hozzászólás)
 Új jelszó
 Regisztráció

